Cyberattaque en supermarché : quand le numérique touche au froid et aux achats
Une attaque informatique visant des équipements de magasin peut avoir des conséquences matérielles. À partir d’un signalement rapporté dans un extrait de presse, voici comment distinguer les effets possibles, les faits établis et les informations encore manquantes.
La question
Question de la rédaction : face à une alerte sur un magasin, quelle information concrète vous aiderait le plus à savoir si vos achats sont concernés ?
Une cyberattaque contre un supermarché ne concerne pas forcément seulement des comptes ou des données : si des équipements de magasin sont concernés, l’activité quotidienne peut aussi être en jeu. Un extrait de Futura Sciences publié le 13 octobre 2026 rapporte qu’une attaque aurait forcé le dégivrage de réfrigérateurs dans des magasins français.
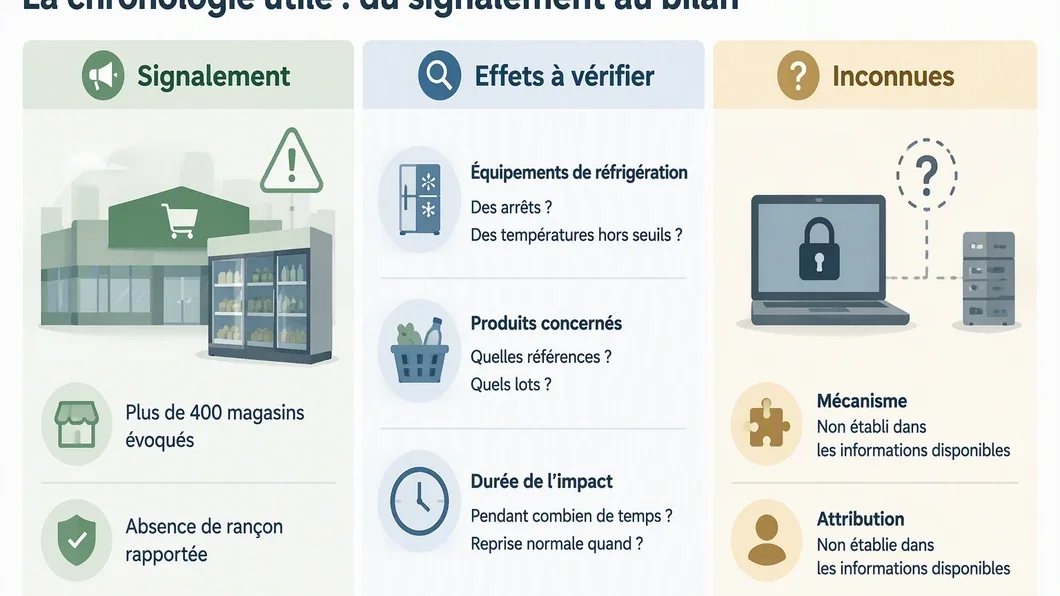
Il évoque plus de 400 supermarchés concernés et l’absence de rançon, mais ces éléments ne sont ici accessibles que sous forme d’extrait : ils ne suffisent pas à établir le scénario technique, l’étendue exacte des effets ou leur bilan.
La distinction importante est donc entre le signalement et ce qu’il permet de conclure. Comprendre les conséquences possibles pour le magasin et ses clients ne suppose ni d’inventer le mode opératoire ni de traiter une information partielle comme un bilan confirmé.
Du système informatique à l’activité du magasin
Un point de vente dépend d’équipements et de services numériques pour fonctionner. Lorsqu’un incident touche un système qui commande ou surveille un équipement, la question ne se limite plus à savoir si des fichiers ont été consultés ou copiés : il faut aussi déterminer si l’équipement a changé de comportement, pendant combien de temps et avec quelles conséquences pratiques.
Dans l’extrait disponible, le froid est au centre du signalement. Futura Sciences rapporte que le dégivrage de réfrigérateurs aurait été forcé et que leur température serait montée jusqu’à 50 °C. Cette indication décrit ce que rapporte l’extrait, pas une mesure que nous avons pu vérifier indépendamment. Elle ne permet pas, à elle seule, de savoir quels produits étaient concernés, si des pertes ont eu lieu ou si des perturbations ont été constatées par les clients.
Le sujet diffère d’une compromission centrée sur la consultation ou l’exfiltration de données, comme celle abordée dans le décryptage du piratage de la DGFiP. Ici, l’enjeu à examiner est la continuité d’un service matériel. La question pertinente n’est pas seulement « quelles données ont été prises ? », mais aussi « quel équipement a été affecté et comment les effets ont-ils été évalués ? »
La chronologie utile : du signalement au bilan
Pour suivre un incident de ce type, il est utile de séparer les étapes. Cette chronologie est une grille de lecture générale, et non le récit confirmé des opérations réalisées dans les magasins mentionnés.
Le signalement : identifier précisément ce qui est rapporté, par qui et à quelle date. Un extrait de presse donne un premier repère, mais ne remplace pas une déclaration détaillée des responsables de l’équipement ou du magasin.
La sécurisation : comprendre quelles mesures ont été prises pour empêcher la poursuite d’un incident. Sans information attribuée, il est impossible d’affirmer quelles mesures auraient été appliquées dans le cas rapporté.
L’évaluation des effets : établir quels équipements et quels produits ont été touchés, sur quelle durée et dans quels magasins. Le nombre de points de vente cité dans un extrait ne répond pas à ces questions.
La reprise et le bilan : distinguer un retour au fonctionnement normal d’une évaluation complète des pertes, des produits écartés et des répercussions pour les clients. Ce sont des éléments différents, qui demandent des informations distinctes.
| Information | Ce qu’elle peut indiquer | Ce qu’elle ne prouve pas seule |
|---|---|---|
| Un équipement aurait été affecté | Un incident opérationnel est rapporté | Le nombre de produits perdus ou l’impact pour chaque magasin |
| Un nombre de magasins est cité | Une ampleur est avancée dans le signalement | Que chaque magasin a subi les mêmes effets |
| Aucune rançon n’est rapportée | L’extrait ne fait pas état d’une demande de rançon | La motivation, l’identité des auteurs ou l’absence d’autres conséquences |
Ce que l’absence de rançon ne permet pas de déduire
Le titre de la source évoque l’absence de rançon. C’est une information limitée : elle ne révèle ni l’objectif de l’attaque ni l’identité de ses auteurs. L’extrait indique également qu’il n’y a, à ce stade, ni revendication ni attribution. Il serait donc prématuré de désigner un groupe, d’affirmer une motivation ou de présenter une hypothèse sur la façon dont l’accès aurait été obtenu comme un fait.
Ces distinctions comptent aussi pour le lecteur. Un incident informatique signalé ne signifie pas automatiquement que les données personnelles des clients ont été exposées. À l’inverse, l’absence d’information sur des données compromises ne permet pas de conclure qu’aucune question de ce type ne se pose. Il faut attendre des éléments précis sur les systèmes concernés et les effets établis.
Une scène hypothétique pour comprendre la différence
Imaginons qu’un client trouve un rayon temporairement fermé pendant que le magasin vérifie ses équipements. Cette scène est hypothétique : elle ne décrit pas ce qui s’est produit dans les supermarchés évoqués. Elle montre simplement qu’un incident technique, une mesure de précaution et une perte avérée de produits sont trois situations différentes. Pour les départager, il faut des informations sur le magasin concerné et sur les mesures effectivement prises, pas seulement une alerte générale.
Pour une question concrète sur un achat, le réflexe le plus utile est de demander directement au magasin concerné et de consulter ses communications officielles. Une rumeur partagée en ligne ne permet pas d’établir qu’un produit précis a été affecté. Si un produit semble avoir subi un problème de conservation, mieux vaut demander conseil au commerçant plutôt que de tirer une conclusion à partir du seul signalement national.
Un enjeu de responsabilité et de confiance
Un magasin appartient aussi à une organisation : les responsabilités peuvent être réparties entre l’enseigne, l’exploitant du point de vente et les prestataires qui fournissent ou maintiennent les équipements. Cette répartition ne peut pas être déduite du seul extrait.
Elle rappelle toutefois pourquoi les questions adressées aux responsables doivent être concrètes : quels équipements ont été affectés, quels produits ont été vérifiés et quelles informations sont communiquées aux clients ?
La lecture du fonctionnement d’un magasin franchisé éclaire, dans un autre contexte, la façon dont l’organisation d’un point de vente peut répartir les décisions.
À ce stade, le dossier initial rapporte un incident touchant des équipements de réfrigération, sans fournir assez d’éléments pour confirmer son mécanisme, ses conséquences détaillées ou son attribution. La prudence ne minimise pas l’enjeu : elle évite de confondre l’alerte, les effets possibles et le bilan vérifié.
L'auteur
La rédaction Acturama